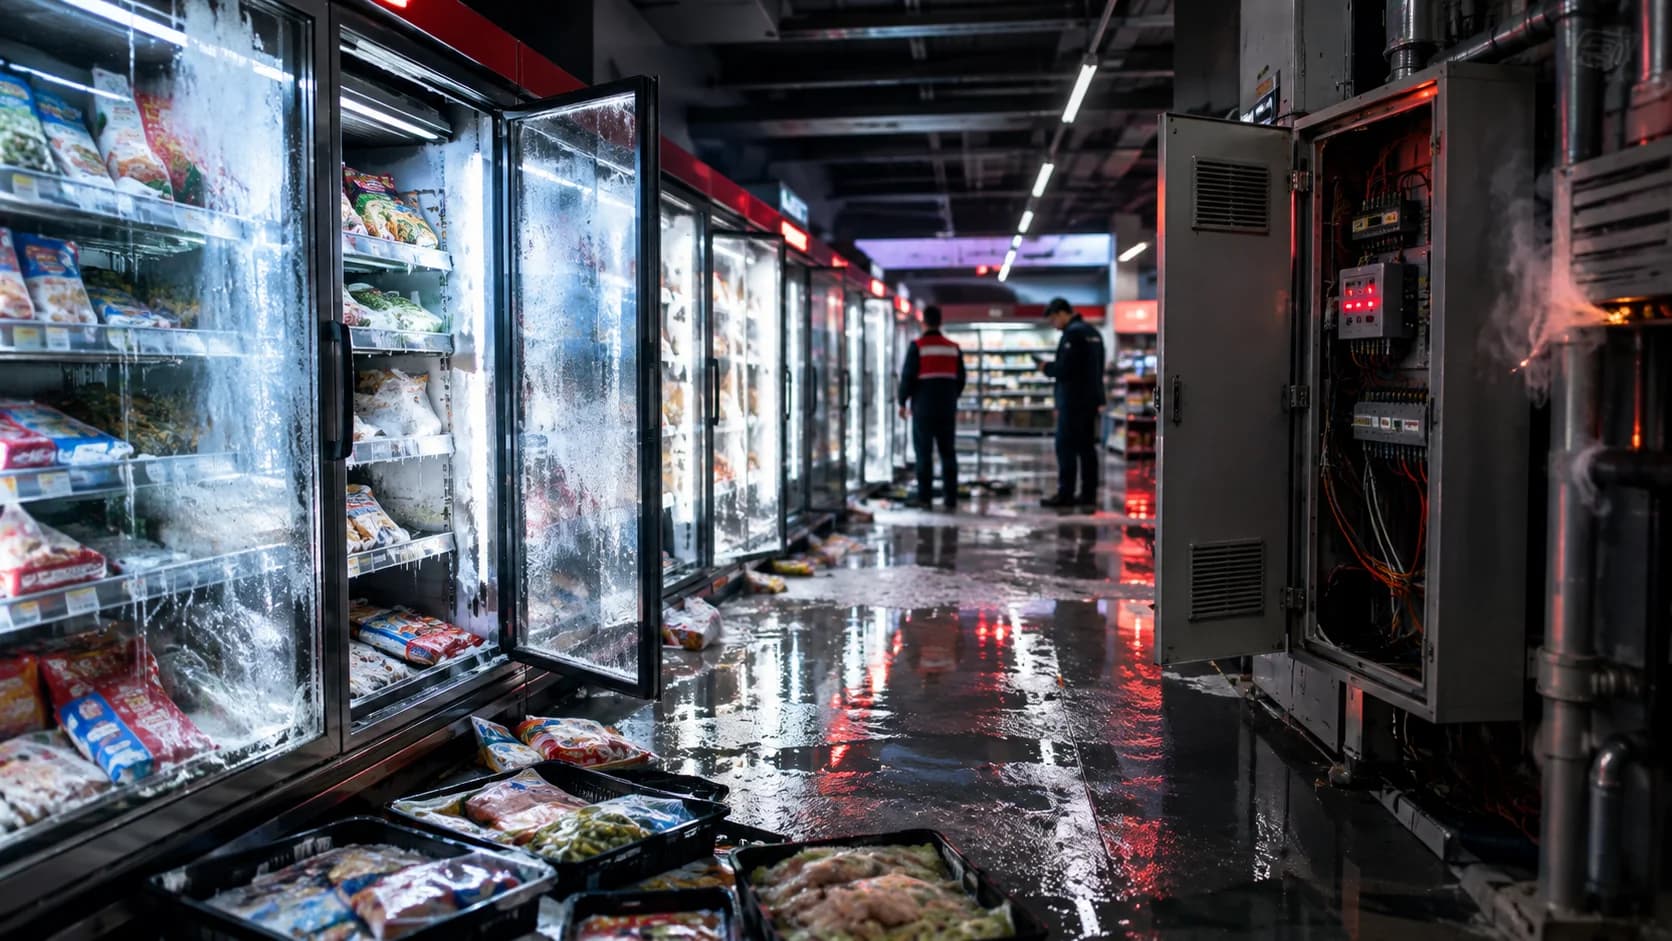

Nella notte tra domenica 11 e lunedì 12 ottobre 2026 i banchi frigo e i congelatori di centinaia di supermercati francesi si sono trasformati, per ore, in piccoli forni: un attacco informatico ha portato le temperature fino a 50 gradi centigradi. Secondo Al Jazeera, che riprende i dispacci di AFP e Reuters, il sabotaggio ha provocato la perdita di grandi quantità di cibo e, in diversi negozi, anche principi di incendio, spingendo le principali insegne della grande distribuzione a parlare di un evento mai visto prima.
La particolarità del caso è che gli aggressori non hanno colpito server aziendali o database, ma l'impianto che mantiene al fresco carne, pesce, latticini e surgelati. Secondo The Hacker News, che ha ricostruito la vicenda sulla base di AFP, Reuters e delle dichiarazioni delle catene, l'accesso sarebbe avvenuto attraverso il controller che gestisce tutti i frigoriferi di un punto vendita, un dispositivo della danese Danfoss che le società di manutenzione possono amministrare da remoto. In questa guida, con dati aggiornati al 13 ottobre 2026, vediamo che cosa è successo, quali negozi sono stati coinvolti, cosa sappiamo (e cosa non sappiamo ancora) sulla dinamica e quali lezioni arrivano per chi gestisce impianti connessi.
Indice dei Contenuti
- Cosa È Successo nella Notte tra l'11 e il 12 Ottobre 2026
- Come Hanno Portato i Frigoriferi a 50 Gradi: Lo Sbrinamento Forzato
- I Controller Danfoss Finiti nel Mirino
- Quali Supermercati Sono Stati Colpiti e Quanto Valgono le Perdite
- Indagini e Reazioni delle Autorità Francesi
- Le Falle Già Note e i Precedenti: Cosa Sapevamo Prima dell'Attacco
- Come Proteggere gli Impianti Connessi: Le Indicazioni Ufficiali
- L'Attacco in Numeri: Il Quadro Riepilogativo
- Cosa Cambia per la Grande Distribuzione: Scenari, Domande e Posizioni degli Enti
- FAQ: Domande Frequenti
- Conclusione
Cosa È Successo nella Notte tra l'11 e il 12 Ottobre 2026
La ricostruzione più solida arriva dalle dichiarazioni delle stesse catene. Secondo The Hacker News, gli attaccanti hanno preso il controllo remoto di frigoriferi e congelatori la notte dell'11 ottobre e li hanno surriscaldati, costringendo i negozi a gettare la merce. Les Mousquetaires, il gruppo proprietario di Intermarché, ha spiegato che i suoi impianti sono stati messi in sbrinamento e riscaldati fino a 50 gradi.
Il quadro istituzionale si è chiarito nella giornata di lunedì. Secondo Reuters, la procura di Parigi ha dichiarato che un attacco "su larga scala" stava colpendo i frigoriferi connessi di diversi grandi operatori della distribuzione alimentare in tutta la Francia, con perdite di prodotti e incendi. Le insegne coinvolte comprendono Intermarché, Netto, Coopérative U, Carrefour, Monoprix ed E.Leclerc, ciascuna con numeri e conseguenze diverse.
Un punto va chiarito subito, perché molti titoli lo hanno semplificato. Al 13 ottobre né le autorità francesi né Danfoss hanno indicato chi sia l'autore dell'attacco o come gli aggressori siano entrati nei controller, come riporta The Hacker News. Tutto ciò che riguarda la dinamica tecnica va quindi letto come ricostruzione preliminare, destinata a essere aggiornata dall'inchiesta.
Come Hanno Portato i Frigoriferi a 50 Gradi: Lo Sbrinamento Forzato
Che cos'è lo sbrinamento e perché è la funzione ideale da sabotare
Secondo Agenda Digitale, l'azione si è concentrata sulla funzione di sbrinamento, che normalmente serve a eliminare il ghiaccio dalle serpentine per mantenere efficiente l'impianto. Se lo sbrinamento viene prolungato o attivato fuori programma, il sistema smette di proteggere la temperatura degli alimenti. Non serve quindi "rompere" il frigorifero: basta chiedergli di fare, nel momento sbagliato e per troppo tempo, qualcosa che è già previsto dal suo normale funzionamento.
Secondo BFM TV, citata da Al Jazeera, gli hacker sarebbero riusciti ad attivare da remoto lo sbrinamento forzato dei sistemi di refrigerazione in numerosi negozi. È un dettaglio importante dal punto di vista della sicurezza industriale: l'attacco non richiede di danneggiare il software in modo evidente, ma di usare comandi legittimi con tempistiche illegittime.
Perché sei ore a 50 gradi bastano a distruggere la merce
Secondo Reuters, riportata da MarketScreener, i frigoriferi di circa 150 punti vendita di Intermarché sono rimasti fino a 50 gradi per sei ore durante la notte, e un portavoce del gruppo ha precisato che tutti gli alimenti interessati sono stati smaltiti per eliminare i rischi per la salute. Con una catena del freddo interrotta in modo così netto, la scelta di gettare l'intero contenuto dei banchi è l'unica realmente prudente per un distributore.
I Controller Danfoss Finiti nel Mirino
Le corsie refrigerate di un supermercato sono generalmente gestite da pannelli di controllo che regolano tutti i frigoriferi e i congelatori del punto vendita. Secondo Reuters, questi pannelli possono essere raggiunti via internet, così le società di manutenzione intervengono da qualsiasi luogo, ed è proprio questa comodità a creare la superficie d'attacco.
Secondo il CERT-FR, la squadra di risposta alle emergenze informatiche del governo francese, che ha pubblicato un avviso il 12 ottobre, sono state osservate numerose compromissioni che riguardano due serie di controller Danfoss, le AK-SM e le AK-SC. L'agenzia ha raccomandato agli operatori di scollegare i dispositivi o di filtrare con rigore l'accesso, e il direttore dell'ANSSI, Vincent Strubel, ha definito urgente toglierli dalla rete, come riferito da AFP.
Sul fronte del produttore, secondo The Hacker News, Danfoss ha dichiarato che la maggior parte delle unità colpite è composta da prodotti più vecchi, che non ricevono più aggiornamenti software né di sicurezza, citando in particolare i modelli AK-SM 800 e AK-SC 355. Il primo è fuori dal ciclo di vita dal maggio 2021, il secondo è stato dismesso nel 2016. Alcune unità del modello attuale, l'AK-SM 800A, sarebbero state coinvolte perché con firmware non aggiornato, come dichiarato dall'azienda alla rivista di settore Cooling Post.
| Controller | Stato secondo Danfoss | Indicazione di CERT-FR e Danfoss |
|---|---|---|
| AK-SM 800 | Fuori ciclo di vita da maggio 2021, senza aggiornamenti di sicurezza | Scollegare o filtrare l'accesso, sostituire |
| AK-SC 355 | Dismesso nel 2016, senza aggiornamenti di sicurezza | Scollegare o filtrare l'accesso, sostituire |
| AK-SM 800A | Modello attuale, coinvolto con firmware non aggiornato | Scollegare o filtrare l'accesso, aggiornare il firmware |
Quali Supermercati Sono Stati Colpiti e Quanto Valgono le Perdite
I numeri forniti dalle catene non coincidono sempre, perché ciascuna conta i negozi in modo diverso e le prime stime sono state riviste più volte. Secondo The Hacker News, che ha raccolto le dichiarazioni rilasciate ad AFP, Reuters e alla televisione RTL, Carrefour ha indicato 80 supermercati colpiti, Monoprix circa 30, Coopérative U 80 su 2.000, mentre per Intermarché e Netto si va da circa 150 negozi secondo Reuters ad almeno 300 secondo AFP. E.Leclerc ha parlato di diversi punti vendita, colpiti tramite un fornitore di attrezzature frigorifere.
Non tutti i negozi hanno però subito lo stesso danno. Secondo l'amministratore delegato di Coopérative U, Dominique Schelcher, intervenuto su RTL, nella maggior parte degli 80 negozi coinvolti la catena del freddo ha retto e solo una minoranza, incapace di reagire in tempo, ha perso merce. Schelcher ha lodato la prontezza del personale e dei manutentori, e ha spiegato che i punti vendita non acquistano direttamente da Danfoss ma tramite imprese di refrigerazione.
Sul piano economico, secondo quanto riferito da Reuters, il presidente di Les Mousquetaires, Thierry Cotillard, ha dichiarato a BFMTV di attendersi perdite per decine di milioni di euro in tutta la Francia. Va precisato che si tratta di una stima del gruppo e non di un bilancio definitivo: il conto reale dipenderà da quanti negozi avranno fermato le vendite, da quanta merce è stata distrutta e dai costi di ripristino degli impianti.
| Insegna | Negozi colpiti dichiarati | Fonte |
|---|---|---|
| Intermarché e Netto (Les Mousquetaires) | Da circa 150 (Reuters) ad almeno 300 (AFP) | Dichiarazioni del 12 ottobre |
| Carrefour | 80 supermercati | Dichiarazioni ad AFP e Reuters |
| Coopérative U | 80 su 2.000 | Dominique Schelcher, RTL, 13 ottobre |
| Monoprix | Circa 30 | Dichiarazione ad AFP |
| E.Leclerc | Diversi punti vendita | Dichiarazione ad AFP |
Indagini e Reazioni delle Autorità Francesi
La risposta istituzionale è stata rapida. Secondo Reuters, un collaboratore del primo ministro Sébastien Lecornu ha riferito che il premier ha incaricato l'ANSSI, l'agenzia nazionale per la cybersicurezza, di indagare sull'attacco. Parallelamente, secondo AFP, la procura di Parigi ha aperto un'inchiesta d'ufficio: a guidarla è la sezione cybercriminalità, con l'ufficio anticybercrimine OFAC incaricato delle verifiche.
L'inchiesta dovrà risolvere almeno tre nodi. Dovrà contare le vittime, stabilire il legame tra l'intrusione e i danni segnalati, inclusi gli incendi, e capire come gli aggressori abbiano raggiunto i controller, secondo la ricostruzione di The Hacker News. Lo stesso articolo ricorda che l'ANSSI ha identificato una vulnerabilità in un software fornito da un'azienda danese e ha contattato il fornitore, ma non è stato indicato alcun codice CVE e non è stato dichiarato che quella falla sia stata davvero usata.
Anche il settore ha alzato la voce. Secondo Al Jazeera, la federazione francese della distribuzione, la FCD, ha chiesto a Danfoss "piena trasparenza" sull'accaduto. E il quadro potrebbe non essere solo francese: secondo Reuters, l'analista di Sekoia Félix Aimé ha riferito che anche Spagna, Portogallo, Polonia, Germania e Belgio risulterebbero coinvolti, senza che siano stati forniti dettagli sui singoli casi. Per l'Italia, al momento, non risultano segnalazioni verificate nelle fonti consultate.
Le Falle Già Note e i Precedenti: Cosa Sapevamo Prima dell'Attacco
Il caso non è arrivato dal nulla. Secondo il team di ricerca Team82 di Claroty, che ha pubblicato il proprio rapporto ad agosto, nel controller AK-SM 800A erano state individuate vulnerabilità che, combinate, avrebbero potuto consentire di aggirare il login e prendere il controllo del software di gestione della refrigerazione nei supermercati. Sempre secondo Claroty, riportata da The Hacker News, i ricercatori avevano trovato migliaia di interfacce di gestione raggiungibili da internet.
Le falle corrispondono a tre identificativi pubblici. CVE-2025-41450 è un'elusione dell'autenticazione nelle versioni precedenti alla 4.2, CVE-2025-41451 è un'iniezione di comandi che può portare all'esecuzione di codice da remoto, CVE-2025-41452 può causare un blocco del servizio, e le ultime due richiedono un accesso già autenticato e sono state corrette con la versione 4.3.1. Attenzione però a non saltare alle conclusioni: secondo The Hacker News, né le autorità francesi né Danfoss hanno collegato queste vulnerabilità all'attacco di ottobre, e il lavoro di Claroty riguarda test di laboratorio sul modello più recente, non i due più vecchi.
Esistono anche precedenti. Secondo la newsletter di ottobre 2025 di Danfoss, nel 2022 furono presi di mira 16 supermercati russi che usavano il modello AK-SM 800 e furono violati 40 negozi in Israele, tutti privi di una protezione adeguata come firewall o VPN. Il dato mostra che il rischio era conosciuto: la differenza, stavolta, è la scala dell'operazione e la sua concentrazione in una sola notte.
Come Proteggere gli Impianti Connessi: Le Indicazioni Ufficiali
Le raccomandazioni più chiare arrivano dal CERT-FR. Secondo l'avviso del 12 ottobre, per tutti i controller AK-SM e AK-SC la prima misura è scollegarli da internet o filtrarne l'accesso, perché esporre un'interfaccia di gestione sulla rete pubblica contrasta con le buone pratiche. Dove l'amministrazione remota è indispensabile, il primo passo temporaneo è limitare l'accesso a indirizzi IP fidati.
Per i dispositivi che potrebbero essere già compromessi, secondo The Hacker News, il CERT-FR indica una sequenza di sei passaggi: limitare l'accesso di rete ai soli fornitori di servizi, eseguire un ripristino di fabbrica, applicare tutte le correzioni di sicurezza disponibili, cambiare le credenziali, verificare gli account esistenti e riconfigurare completamente il dispositivo. Per i modelli fuori supporto, come l'AK-SM 800 e l'AK-SC 355, il terzo passaggio non offre però alcun nuovo aggiornamento, e l'unica soluzione strutturale è la sostituzione.
Anche le linee guida di Danfoss, citate dalla stessa fonte, vanno nella stessa direzione: tenere i controller non raggiungibili da internet, cambiare le password predefinite all'installazione e far accedere gli utenti remoti da un unico punto di ingresso gestito. Sono principi validi ben oltre i frigoriferi, e coincidono con le basi dell'igiene digitale di ogni utente. Per chi vuole rafforzare i propri accessi, la guida di NVision Insights su Le Password Stanno Scomparendo: tra Passkey e Nuovi Metodi di Sicurezza, Ecco Cosa Conviene Usare nel 2026 spiega perché le password stanno lasciando spazio alle passkey e quali strumenti conviene davvero usare.
Un secondo tema riguarda i canali di accesso remoto. Per capire quando un collegamento cifrato è utile e quando è solo marketing, l'approfondimento VPN nel 2026: Servono Davvero o è Solo Marketing? Protezione Reale, Limiti e Quale Scegliere chiarisce come funzionano realmente le VPN e quali limiti hanno, utile per distinguere una protezione reale da una promessa commerciale. Infine, più un sistema è visibile online, più è facile da trovare per chi cerca bersagli: il tema è trattato in Cancellare Definitivamente le Tue Tracce dal Web: Guida all'Eliminazione dei Tuoi Dati e Scopri Cos'è il Diritto all'Oblio Digitale, che mostra come verificare quali dati personali sono già esposti in rete.
L'Attacco in Numeri: Il Quadro Riepilogativo
Per orientarsi tra cifre e dichiarazioni, conviene separare ciò che è confermato da ciò che resta una stima. Secondo le fonti consultate, la temperatura massima raggiunta è di 50 gradi, la finestra dell'attacco è la notte tra l'11 e il 12 ottobre 2026 e la durata dell'esposizione, almeno per una parte dei negozi di Intermarché, è stata di circa sei ore. Restano invece non quantificati l'ammontare esatto dei danni, il numero complessivo dei negozi e l'identità degli autori.
Un confronto aiuta a leggere le differenze tra le fonti. Il numero dei negozi di Intermarché e Netto varia tra circa 150 e almeno 300 a seconda dell'agenzia di stampa, una discrepanza che dipende da cosa si conta e dal momento della rilevazione. Per questo, in un evento ancora in corso, è prudente considerare i dati come provvisori e controllare gli aggiornamenti delle fonti istituzionali.
| Voce | Dato | Stato |
|---|---|---|
| Temperatura massima | Fino a 50 °C | Confermato dalle catene |
| Durata dell'esposizione | Circa 6 ore in alcuni negozi Intermarché | Dichiarato da Reuters |
| Controller coinvolti | Serie Danfoss AK-SM e AK-SC | Avviso CERT-FR del 12 ottobre |
| Perdite stimate | Decine di milioni di euro in Francia | Stima di Les Mousquetaires, non definitiva |
| Autori dell'attacco | Non identificati | Inchiesta in corso |
| Altri Paesi coinvolti | Spagna, Portogallo, Polonia, Germania, Belgio | Segnalati da un analista a Reuters |
Cosa Cambia per la Grande Distribuzione: Scenari, Domande e Posizioni degli Enti
I numeri spiegano la dimensione dell'evento, ma non il modo in cui una vicenda simile si vive sul campo. Gli scenari che seguono sono ricostruzioni ipotetiche e anonime, costruite sui fatti emersi dalle cronache, e non testimonianze di persone reali. Servono a immaginare come un attacco di questo tipo potrebbe incidere sulla quotidianità di chi lavora o compra.
Tre scenari ricostruiti
Immaginiamo il responsabile di un punto vendita che apre il negozio all'alba e trova i banchi dei freschi a temperatura ambiente. Prima ancora di capire se si tratti di un guasto o di un attacco, deve decidere cosa gettare, perché con una catena del freddo interrotta per ore la prudenza sanitaria impone di smaltire tutto ciò che è stato esposto, come hanno fatto le catene francesi.
Pensiamo poi a una piccola impresa di manutenzione che gestisce da anni gli impianti di diversi negozi con un accesso remoto comodo ma datato. La possibilità di intervenire da lontano, che aveva ridotto i costi di assistenza, diventa improvvisamente il punto debole da rivedere, e la richiesta dei clienti di scollegare i controller dalla rete può tradursi in più visite sul posto.
Consideriamo infine un consumatore che trova scaffali vuoti o corsie chiuse. Il disagio è reale, ma la sicurezza alimentare viene tutelata proprio dalla scelta di eliminare i prodotti coinvolti, come ha confermato Les Mousquetaires, che ha dichiarato di aver smaltito tutti gli alimenti interessati per eliminare i rischi per la salute.
Domande e risposte rapide
Un attacco simile può colpire anche un negozio italiano?
In linea teorica sì, se utilizza controller di refrigerazione raggiungibili da internet con firmware non aggiornato, e per questo l'indicazione degli enti è di verificare esposizione e versioni. Nelle fonti consultate, tuttavia, non risultano casi verificati in Italia, e Reuters ha citato altri Paesi europei ma non il nostro.
Perché i modelli vecchi sono più a rischio?
Perché non ricevono più correzioni di sicurezza, come ha spiegato Danfoss. Se una falla viene scoperta dopo la fine del supporto, il produttore non rilascia più aggiornamenti e l'unica difesa resta isolare o sostituire il dispositivo.
Cosa dicono enti e produttori
Il consenso tra le fonti ufficiali è netto sul punto principale. Il CERT-FR e l'ANSSI chiedono di scollegare o filtrare con urgenza i controller AK-SM e AK-SC, mentre Danfoss sostiene di aver da tempo invitato i clienti ad aggiornare i sistemi supportati e a sostituire quelli obsoleti. La federazione della distribuzione francese, la FCD, ha invece chiesto al produttore piena trasparenza, segno che il confronto sulle responsabilità è appena iniziato.
Sul piano europeo, il quadro normativo esiste già. Secondo la Commissione Europea, la direttiva NIS2 (UE) 2022/2555 include tra i settori coperti anche la produzione, la trasformazione e la distribuzione di alimenti, imponendo obblighi di gestione del rischio informatico e di notifica degli incidenti. L'attacco francese mostra quanto l'anello debole possa trovarsi nei fornitori e negli impianti di manutenzione, più che nei sistemi informatici centrali delle catene.
FAQ: Domande Frequenti
Cosa è successo ai supermercati francesi?
Nella notte tra l'11 e il 12 ottobre 2026 un attacco informatico ha portato frigoriferi e congelatori di centinaia di supermercati francesi fino a 50 gradi, causando perdite di cibo e, in alcuni casi, incendi. Secondo la procura di Parigi si tratta di un attacco su larga scala contro i frigoriferi connessi di diverse grandi catene.
Come hanno fatto gli hacker a scaldare i frigoriferi?
Secondo BFM TV, gli aggressori sono riusciti ad attivare da remoto lo sbrinamento forzato dei sistemi di refrigerazione. Come hanno ottenuto l'accesso ai controller non è stato ancora chiarito: al 13 ottobre né il CERT-FR né Danfoss hanno indicato la via d'ingresso.
Quali catene sono state colpite?
Intermarché, Netto, Coopérative U, Carrefour, Monoprix ed E.Leclerc, secondo le dichiarazioni raccolte da AFP e Reuters. Carrefour ha indicato 80 negozi, Coopérative U 80 su 2.000, Monoprix circa 30, mentre per Intermarché e Netto le stime vanno da circa 150 ad almeno 300 punti vendita.
Di chi sono i controller coinvolti?
Dell'azienda danese Danfoss, serie AK-SM e AK-SC. Secondo il produttore, la maggior parte delle unità colpite è composta da modelli datati che non ricevono più aggiornamenti, come l'AK-SM 800 e l'AK-SC 355.
Chi c'è dietro l'attacco?
Al momento non è stato indicato un responsabile. Secondo The Hacker News, né le autorità francesi né Danfoss hanno detto chi abbia condotto l'operazione, e l'inchiesta della procura di Parigi è ancora in corso.
A quanto ammontano i danni?
Secondo Reuters, il presidente di Les Mousquetaires ha previsto perdite per decine di milioni di euro in tutta la Francia. Si tratta di una stima del gruppo e non di un dato definitivo, perché il conteggio dei negozi e della merce distrutta non è concluso.
Cosa devono fare i gestori di impianti simili?
Scollegare i controller da internet o filtrarne l'accesso, aggiornare il firmware dove possibile e sostituire i modelli fuori supporto, secondo le indicazioni del CERT-FR e di Danfoss. In caso di sospetta compromissione, il CERT-FR consiglia anche ripristino di fabbrica, cambio delle credenziali e riconfigurazione completa.
Conclusione
L'attacco ai supermercati francesi è il caso simbolo di un rischio che per anni è rimasto sullo sfondo: la sicurezza informatica dei sistemi industriali che regolano la vita quotidiana, dai frigoriferi ai serbatoi, e non solo quella dei computer e dei dati. Con temperature fino a 50 gradi, centinaia di negozi coinvolti, incendi segnalati e perdite stimate in decine di milioni di euro, la vicenda mostra che un comando legittimo usato nel momento sbagliato può bastare a fermare una filiera.
Resta molto da chiarire: gli autori, la via d'ingresso, il vero numero dei punti vendita e l'eventuale estensione ad altri Paesi. Intanto le indicazioni di CERT-FR e Danfoss restano chiare: non esporre i controller a internet, aggiornare il firmware, sostituire i modelli fuori supporto e proteggere gli accessi remoti. Per la grande distribuzione, e per chiunque gestisca impianti connessi, il messaggio è che la manutenzione digitale va trattata con la stessa serietà di quella meccanica.
Fonti e Riferimenti
- The Hacker News (Swati Khandelwal), Attackers Heat French Supermarket Fridges Up to 50°C by Hijacking Danfoss Controllers, 13 ottobre 2026, thehackernews.com
- Al Jazeera (con AFP e Reuters), Hundreds of supermarkets in France hit by 'unprecedented' cyberattack, 13 ottobre 2026, aljazeera.com
- ABC News Australia (con Reuters), Hackers raise fridge temperatures at hundreds of French supermarkets to spoil food, 13 ottobre 2026, abc.net.au
- CERT-FR (ANSSI), Alerte CERTFR-2026-ALE-012, compromissioni dei controller Danfoss AK-SM e AK-SC, 12 ottobre 2026, cert.ssi.gouv.fr
- Claroty Team82, Freeze the Controller, Defrost the Food: Uncovering Vulnerabilities in Danfoss Refrigeration Controllers, 2026, claroty.com
- Danfoss, Security Advisories, coordinated vulnerability disclosure, danfoss.com
- Danfoss, Tech Insider, ottobre 2025, danfoss.com
- Cooling Post, Danfoss moves to mitigate cyberattack, ottobre 2026, coolingpost.com
- Agenda Digitale, Attacco hacker distrugge il cibo nei supermercati: ora è massima allerta, ottobre 2026, agendadigitale.eu
- MarketScreener (con Reuters), Il CEO di Coopérative U afferma che un attacco informatico ha colpito i sistemi di refrigerazione, ottobre 2026, it.marketscreener.com
- Commissione Europea, Direttiva NIS2, Direttiva (UE) 2022/2555, digital-strategy.ec.europa.eu